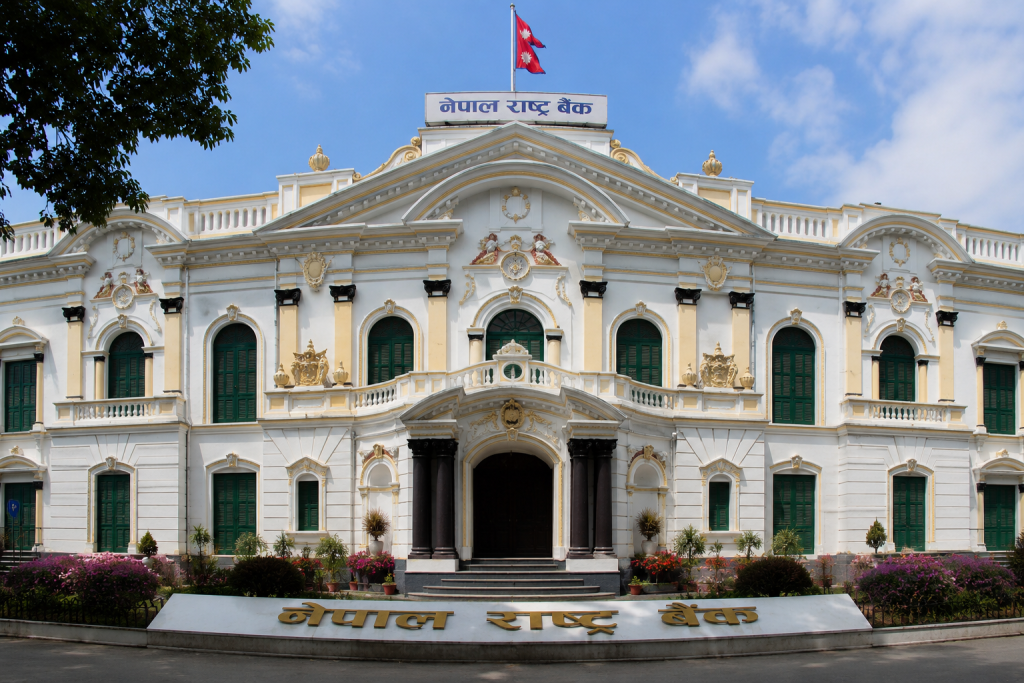


बैंकिङ खबर / नेपाल राष्ट्र बैंकसहित बैंक तथा वित्तीय संस्था र विभिन्न सरकारी निकायका वेबसाइट साइबर सुरक्षा जोखिमका कारण अस्थायी रूपमा बन्द गरिएपछि नेपालको बैंकिङ क्षेत्रको डिजिटल सुरक्षा तयारीबारे प्रश्न उठेको छ। वेबसाइट सञ्चालनमा प्रयोग हुने प्रोग्रामिङ भाषा पीएचपी (PHP) मा गम्भीर सुरक्षा कमजोरी भेटिएपछि राष्ट्र बैंकले सम्भावित साइबर आक्रमण रोक्न सुरक्षा सतर्कता अपनाउन निर्देशन दिएको हो। नेपाल बैंकर्स संघका अध्यक्ष सन्तोष कोइरालाका अनुसार मोबाइल बैंकिङ र क्यूआर भुक्तानी सेवा सञ्चालनमा रहे पनि वेबसाइट तथा इन्टरनेट बैंकिङसँग सम्बन्धित केही सेवा प्रभावित भएका छन्। राष्ट्र बैंकले पनि वेबसाइट बन्द हुनु ह्याकिङ भइसकेको प्रमाण नभएको स्पष्ट पारेको छ। हालसम्म ग्राहकको रकम वा विवरणमा क्षति पुगेको पुष्टि सार्वजनिक भएको छैन।
नेपाल राष्ट्र बैंकले सन् २०२३ मा भुक्तानीसम्बन्धी कारोबार गर्ने अनुमतिप्राप्त संस्थाका लागि साइबर रेजिलियन्स गाइडलाइन्स जारी गरेको थियो। यसको उद्देश्य साइबर जोखिम व्यवस्थापन, वित्तीय पूर्वाधारको सुरक्षा, कारोबारको निरन्तरता र साइबर आक्रमणपछि प्रणाली पुनः सञ्चालन गर्ने क्षमता बलियो बनाउनु हो।
यसले नेपालमा बैंकिङ क्षेत्रको साइबर सुरक्षा नियमनको आधार नै नभएको भन्न मिल्दैन भन्ने देखाउँछ। तर निर्देशिका जारी हुनु र त्यसअनुसार प्रत्येक संस्थाको प्रणाली सुरक्षित हुनु फरक विषय हुन्।
बैंकको वेबसाइटमा कमजोरी भेटिनु, ग्राहकको मोबाइल बैंकिङमा अनधिकृत पहुँच हुनु र बैंकको मूल कारोबार प्रणालीमा आक्रमण हुनु फरक प्रकृतिका जोखिम हुन्। त्यसैले अहिलेको घटनाबाट सबै बैंकको आन्तरिक प्रणाली असुरक्षित छ वा ग्राहकको रकम जोखिममा परिसकेको छ भन्ने निष्कर्ष निकाल्न मिल्दैन।
यद्यपि, जोखिमयुक्त प्रणाली समयमै पहिचान गर्ने, सुरक्षा अद्यावधिक लागू गर्ने र सम्भावित आक्रमणको सूचना अन्य संस्थासँग साझा गर्ने क्षमता कस्तो छ भन्ने प्रश्न महत्त्वपूर्ण बनेको छ।
डिजिटल बैंकिङ विस्तारसँगै बढ्दो सुरक्षा चुनौती
नेपालमा मोबाइल बैंकिङ, क्यूआर भुक्तानी, इन्टरनेट बैंकिङ र डिजिटल वालेटको प्रयोग बढिरहेको छ। यसले ग्राहकलाई सहजता दिएको छ भने बैंक तथा वित्तीय संस्थाको प्रविधिमाथिको निर्भरता पनि बढाएको छ।
नेपाल राष्ट्र बैंकको भुक्तानी प्रणालीसम्बन्धी नियामकीय प्रतिवेदनले डिजिटल भुक्तानीको विस्तारसँगै सुरक्षा, संस्थागत सुशासन, आन्तरिक नियन्त्रण र नियामकीय अनुपालनमा चुनौती रहेको औँल्याएको छ। सन् २०२५ मा सार्वजनिक गरिएको प्रतिवेदनसम्बन्धी समाचारमा भुक्तानी सेवा प्रदायक तथा प्रणाली सञ्चालकहरूको नियामकीय अनुपालनमा कमजोरी देखिएको उल्लेख छ।
यसले बैंकिङ क्षेत्रमा जोखिम केवल बाह्य ह्याकरबाट मात्र नआउने देखाउँछ। कमजोर आन्तरिक नियन्त्रण, अपर्याप्त प्राविधिक निगरानी, कर्मचारीको लापरबाही, पुराना प्रणाली र तेस्रो पक्षका सेवा प्रदायकमाथिको निर्भरता पनि जोखिमका स्रोत हुन सक्छन्।
साइबर सुरक्षा जोखिम देखिएपछि वेबसाइट बन्द गर्नु आफैँमा संस्थाको कमजोरीको प्रमाण होइन। जोखिम तत्काल नियन्त्रण गर्न नसकिने अवस्थामा प्रणालीलाई इन्टरनेटबाट अलग राख्नु विश्वव्यापी रूपमा प्रयोग हुने सावधानीमूलक उपाय हो।
अहिलेको घटनामा पनि वेबसाइट बन्द गर्नुको उद्देश्य सम्भावित आक्रमणको जोखिम घटाउनु हो। तर वास्तविक मूल्याङ्कनका लागि अर्को चरण महत्त्वपूर्ण हुन्छ कि सम्बन्धित संस्थाले जोखिमयुक्त प्रणाली पहिचान गर्न, सुरक्षा अद्यावधिक गर्न, कमजोरी परीक्षण गर्न र सुरक्षित भएपछि सेवा पुनः सञ्चालन गर्न कति समय लगाउँछन् ?
साथै, वेबसाइट बन्द गर्नुअघि जोखिमको मूल्याङ्कन गरिएको थियो कि थिएन, सुरक्षा अद्यावधिक उपलब्ध भएपछि कति छिटो लागू गरियो र कुनै अनधिकृत पहुँचको प्रयास भएको थियो कि थिएन भन्ने विषयमा आधिकारिक विवरण आवश्यक छ।
साइबर सुरक्षामा लगानी र दक्ष जनशक्तिको प्रश्न
बैंकिङ प्रणालीको सुरक्षा वेबसाइटमा सुरक्षा सफ्टवेयर राखेर मात्र सुनिश्चित हुँदैन। निरन्तर निगरानी, नियमित सुरक्षा परीक्षण, पहुँच नियन्त्रण, तथ्याङ्कको सुरक्षित भण्डारण, सुरक्षित ब्याकअप र आपत्कालीन अवस्थामा सेवा पुनः सञ्चालन गर्ने योजना आवश्यक हुन्छ।
सन् २०२५ मा बैंक तथा वित्तीय संस्थाको साइबर सुरक्षा सुदृढीकरणका लागि एउटा छुट्टै रोडम्याप राष्ट्र बैंकका गभर्नरसमक्ष प्रस्तुत गरिएको समाचार सार्वजनिक भएको थियो। त्यसमा सूचना सुरक्षा प्रमुखको व्यवस्था, साइबर जोखिमको नियमित मूल्याङ्कन, बहु-तह प्रमाणीकरण, सुरक्षा निगरानी र घटनामा छिटो प्रतिक्रिया दिन सक्ने संयन्त्रजस्ता उपाय प्रस्ताव गरिएका थिए। तर रोडम्याप प्रस्ताव गरिएको समाचार मात्रका आधारमा ती सबै व्यवस्था अहिले सबै बैंकमा पूर्ण रूपमा लागू भइसकेका छन् भन्न सकिँदैन।
त्यसैगरी, नेपाल बैंकर्स संघले सन् २०२६ को सुरुवातमा साइबर सुरक्षा सुदृढीकरणसम्बन्धी कार्यशाला आयोजना गरेको थियो। संघले फेब्रुअरीदेखि मार्च २०२६ सम्म सातै प्रदेशमा बैंकका कर्मचारीका लागि साइबर सुरक्षा सचेतना तथा क्षमता अभिवृद्धि कार्यक्रम सञ्चालन गरेको जनाएको छ। यसले जनशक्ति र सचेतना विकासका प्रयास भइरहेको देखाउँछ, तर यस्ता कार्यक्रमले वास्तविक जोखिम कति घटाए भन्ने छुट्टै मूल्याङ्कन आवश्यक छ।
राष्ट्र बैंकको नियामकीय भूमिका कति प्रभावकारी ?
बैंक तथा वित्तीय संस्थाको साइबर सुरक्षा व्यवस्थापनको अनुगमन र जोखिम नियन्त्रणमा नेपाल राष्ट्र बैंकको भूमिका महत्त्वपूर्ण छ। त्यसैले अहिलेको घटनापछि राष्ट्र बैंकले निर्देशन जारी गरेको विवरण सार्वजनिक गर्नु मात्र पर्याप्त हुँदैन। निर्देशनको पालना कसरी परीक्षण गरियो र जोखिम नियन्त्रण भएको कसरी सुनिश्चित गरियो भन्ने जानकारी पनि उत्तिकै महत्त्वपूर्ण हुन्छ।
राष्ट्र बैंकले कम्तीमा तीन विषय स्पष्ट पार्नुपर्ने देखिन्छ। पहिलो, कुन प्रकृतिका प्रणाली जोखिममा थिए र कति संस्थाले वेबसाइट बन्द गरे ? दोस्रो, प्रभावित संस्थाले आवश्यक सुरक्षा अद्यावधिक र परीक्षण पूरा गरेका छन् कि छैनन्? तेस्रो, कुनै संस्थामा अनधिकृत पहुँच वा तथ्याङ्क चुहावट भएको आशङ्का भेटिएमा त्यसको अनुसन्धान र ग्राहकलाई जानकारी दिने व्यवस्था के छ ?
यी प्रश्नको उत्तरले नेपालको बैंकिङ क्षेत्रको वास्तविक साइबर सुरक्षा तयारीबारे स्पष्ट चित्र दिन सक्छ।
ग्राहकले के सावधानी अपनाउने ?
अहिलेसम्म सार्वजनिक भएको विवरणले ग्राहकको रकम चोरी भएको पुष्टि गर्दैन। त्यसैले वेबसाइट बन्द भएको घटनालाई आधार बनाएर सबै बैंकिङ सेवा असुरक्षित छन् भन्ने निष्कर्ष निकाल्नु उचित हुँदैन।
तर ग्राहकले अनावश्यक जोखिमबाट बच्न केही सावधानी अपनाउनुपर्छ। बैंकको नाममा आउने शङ्कास्पद लिङ्क नखोल्ने, ओटीपी र पासवर्ड अरूलाई नदिने, मोबाइलमा आधिकारिक बैंकिङ एप मात्र प्रयोग गर्ने र शङ्कास्पद कारोबार देखिए तुरुन्त बैंकलाई जानकारी दिने बानी महत्त्वपूर्ण छ। वेबसाइट वा इन्टरनेट बैंकिङमा समस्या आएमा बैंकको आधिकारिक सम्पर्क माध्यमबाट सेवा अवस्थाबारे बुझ्नुपर्छ।
नेपालको बैंकिङ क्षेत्रमा साइबर सुरक्षा नियमन, निर्देशिका, सचेतना कार्यक्रम र सुधारका प्रस्तावहरू रहेको सार्वजनिक प्रमाण छ। तर अहिलेको घटनाले ती व्यवस्था व्यवहारमा कति प्रभावकारी छन् भन्ने प्रश्न फेरि उठाएको छ।
नेपालको बैंकिङ प्रणालीको सुरक्षा मूल्याङ्कन वेबसाइट खुल्यो कि बन्द भयो भन्ने आधारमा मात्र गर्न सकिँदैन। जोखिम पहिचान गर्ने क्षमता, आक्रमण पत्ता लगाउने समय, घटनापछि सेवा पुनः सञ्चालन गर्ने क्षमता, तथ्याङ्क सुरक्षित राख्ने व्यवस्था र नियामकीय निर्देशनको वास्तविक कार्यान्वयन महत्त्वपूर्ण सूचक हुन्।
अहिलेको घटनाले बैंकिङ क्षेत्रमा साइबर सुरक्षा सुधार आवश्यक छ भन्ने प्रश्नलाई थप गम्भीर बनाएको छ। तर नेपालको सम्पूर्ण बैंकिङ प्रणाली कमजोर छ भन्ने निष्कर्षमा पुग्न भने प्रत्येक संस्थाको सुरक्षा परीक्षण, अनुपालनको अवस्था र घटनासम्बन्धी प्राविधिक प्रतिवेदन आवश्यक हुन्छ।